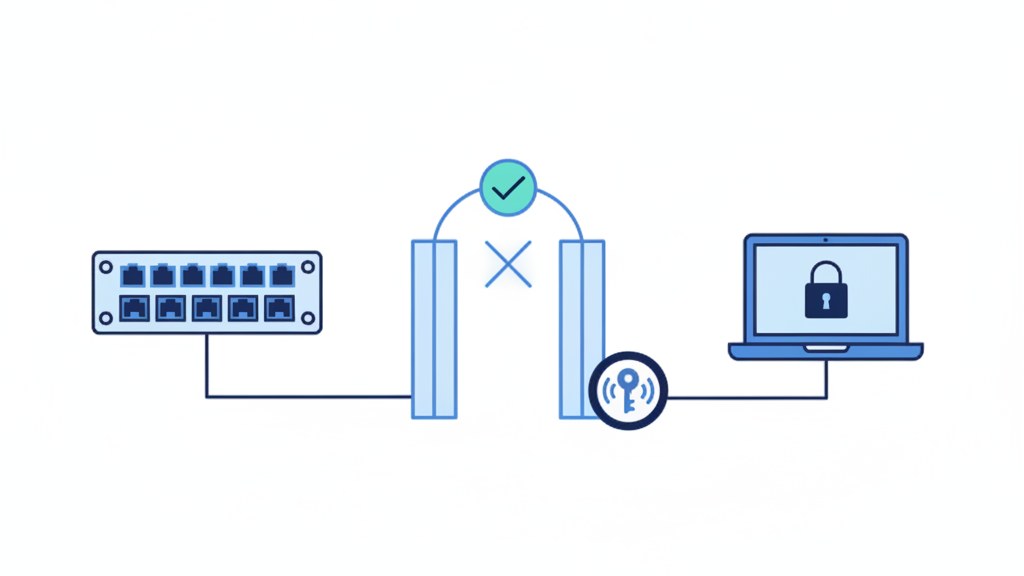
網路孔不是插了就能上網
辦公室裡到處都是網路插座。訪客、外包廠商,甚至已經離職的員工,只要留著一台筆電,插上線就能連進內網。多數中小企業的網路就是這樣運作:接上實體線或連到 Wi-Fi,自動拿到 IP,中間沒有檢查身分。方便是方便,但也等於門沒關。
NAC 與 802.1X 在做什麼
網路存取控制(NAC)是一套先驗身分、再放行的機制。最常見的標準是 802.1X,概念是裝置要連上網路之前,得先通過驗證,帳號密碼、憑證或門禁卡都可以,交換器或無線基地台確認過了才把這個埠開通。沒通過的裝置,要嘛被擋在外面,要嘛只能連到一個隔離網段,勉強能上網,但碰不到內部資源。
先做最基本的:把訪客隔開
如果只想處理最明顯的漏洞,把訪客網路與辦公網路分開是最快的一步。訪客拿到不同的網段和不同的 Wi-Fi,就算連上線也進不了公司的檔案伺服器或監視系統。做法不難,多數企業級 AP 與防火牆都支援,重點是要真的設起來。
再進一步:連接埠驗證
802.1X 的關鍵在「沒有通過驗證的裝置,網路孔等於沒開」。要導入需要一台驗證伺服器,常見是 RADIUS,搭配 Windows 的 NPS,還需要交換器和 AP 支援這個功能。公司如果有 AD 網域,導入會順很多,員工用網域帳密登入的同時就完成驗證。
要留意的是印表機、監視器、門禁這類不會輸入帳密的設備,得另外設定例外或用 MAC 位址放行,否則導入後這些設備會直接斷線。
無線網路也能套同一套
同樣的驗證觀念可以套用到 Wi-Fi。員工的筆電和手機連公司無線網路時,也先通過身分驗證,而不是全公司共用一組 Wi-Fi 密碼。訪客走另一組獨立的訪客網路。這樣就算 Wi-Fi 密碼外流,沒有帳號的人還是進不來。共用密碼最大的麻煩在於,一旦離職員工或訪客把密碼傳出去,你不會知道,也沒辦法單獨收回某一個人的權限。
做到什麼程度,看你的風險
公司只有十來個人、訪客很少,把訪客網路與辦公網路分開、密碼定期更換,通常就夠了。有研發或財務資料、常有人員進出的環境,802.1X 加上連接埠控管就值得投資。
需要協助嗎
尚筠科技協助企業規劃網路架構、VLAN 與存取控制,包含 RADIUS 建置與交換器設定。有問題歡迎來電 02-2397-2716。