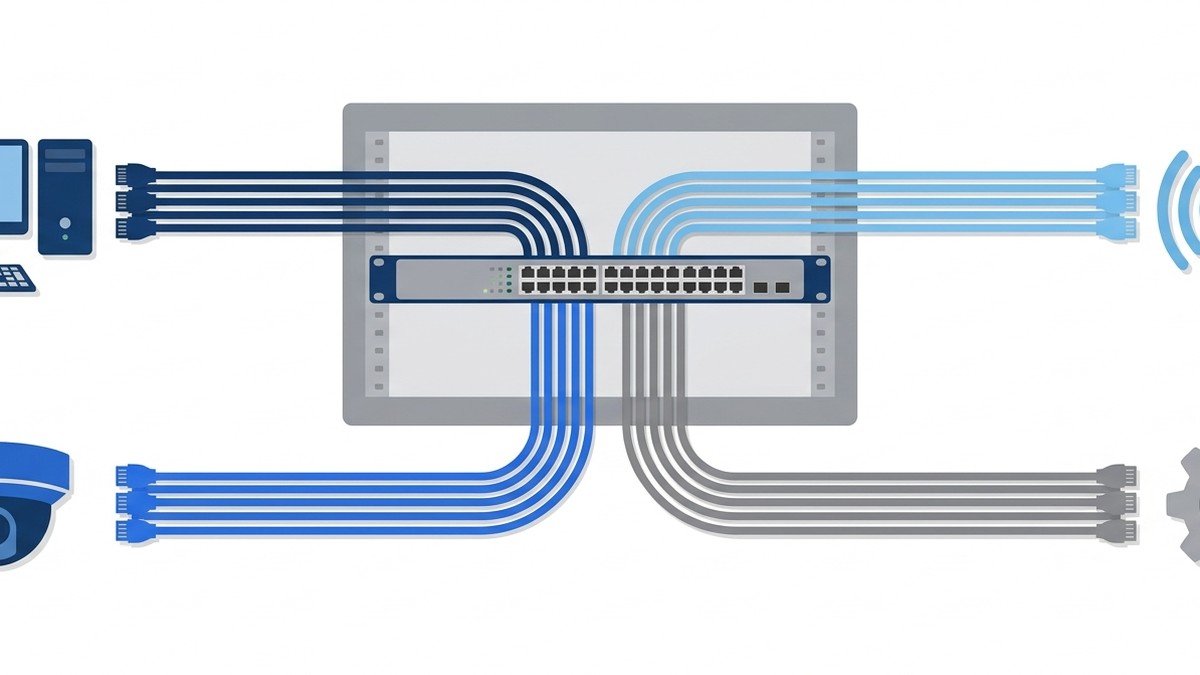
辦公室的網路通常是這樣長出來的:先牽一條線進辦公室,接一台防火牆,後面接交換器,哪裡要網路孔就拉一條線。人少的時候沒問題,一路 192.168.1.x 發到底,電腦、印表機、監視器主機、門禁控制器、訪客 Wi-Fi 全在同一段。
等到某天網路變慢,或是某台電腦中毒開始亂丟封包,才會發現查不出來源在哪裡。
同一個網段,等於同一個房間
同網段的設備彼此可以直接溝通,不用經過防火牆。好處是設定簡單,壞處是沒有邊界。監視器主機的廣播封包會送到每台電腦,被感染的筆電掃描網段時會掃到門禁控制器,訪客連上 Wi-Fi 之後也能看到內網有哪些設備活著。
VLAN 做的事,是把一台交換器切成幾個互不相通的虛擬網段。它不會讓網路變快,但會讓問題有範圍。
常見的四個網段
- 辦公網段:員工電腦、印表機、檔案伺服器。每天在用的東西,優先權最高。
- 設備網段:監視器、錄影主機、門禁控制器、總機、空調控制。這類設備多是嵌入式系統,韌體更新慢,放獨立網段比較好限制。
- 訪客網段:只能連外網,碰不到內網任何設備。多數防火牆和無線基地台都有現成的訪客網路功能。
- 管理網段:交換器、防火牆、AP、UPS 的管理介面。最少人用,但最該切出來。設備管理密碼被猜到,等於整個網路被接手。
公司不到二十人,至少把訪客 Wi-Fi 和設備切出去。這兩類最容易出事,設定也最單純。
切完之後要補的四件事
VLAN 只是把網段分開,分開之後還要讓它正常運作。
- DHCP 跟著切:每個網段一個位址池,或集中由防火牆發放,DNS 指向同一台。
- 跨網段規則寫下來:例如辦公網段可以連監視器主機的網頁看畫面,監視器不能主動連辦公電腦;訪客網段只准出外網。規則沒寫,日後換人維護就沒人知道原本的設計想法。
- 標示留下來:交換器哪個埠跑哪個網段、配線盤編號對應哪個插座,貼紙和圖面都要有。這件小事做不好,兩年後查一條線要花半天。
- 無線網路也要對應:不同 SSID 對到不同網段,員工一組、訪客一組,不要共用同一組密碼。
小公司要不要做
辦公室只有十幾台電腦、一台錄影主機、一條對外網路,全部切開確實有點過頭。先做兩刀就好:訪客 Wi-Fi 獨立,監視器與門禁獨立。
但只要公司有財務資料、有員工個資、有客戶名單,就沒有「不用管」這個選項,只是早做晚做的差別。等據點變多、或客戶開始要求資安稽核,再細分還來得及。
尚筠科技協助企業規劃辦公室網路、弱電與機房,從網段設計、交換器設定到配線標示一起處理。需要現場看的話,電話 02-2397-2716。