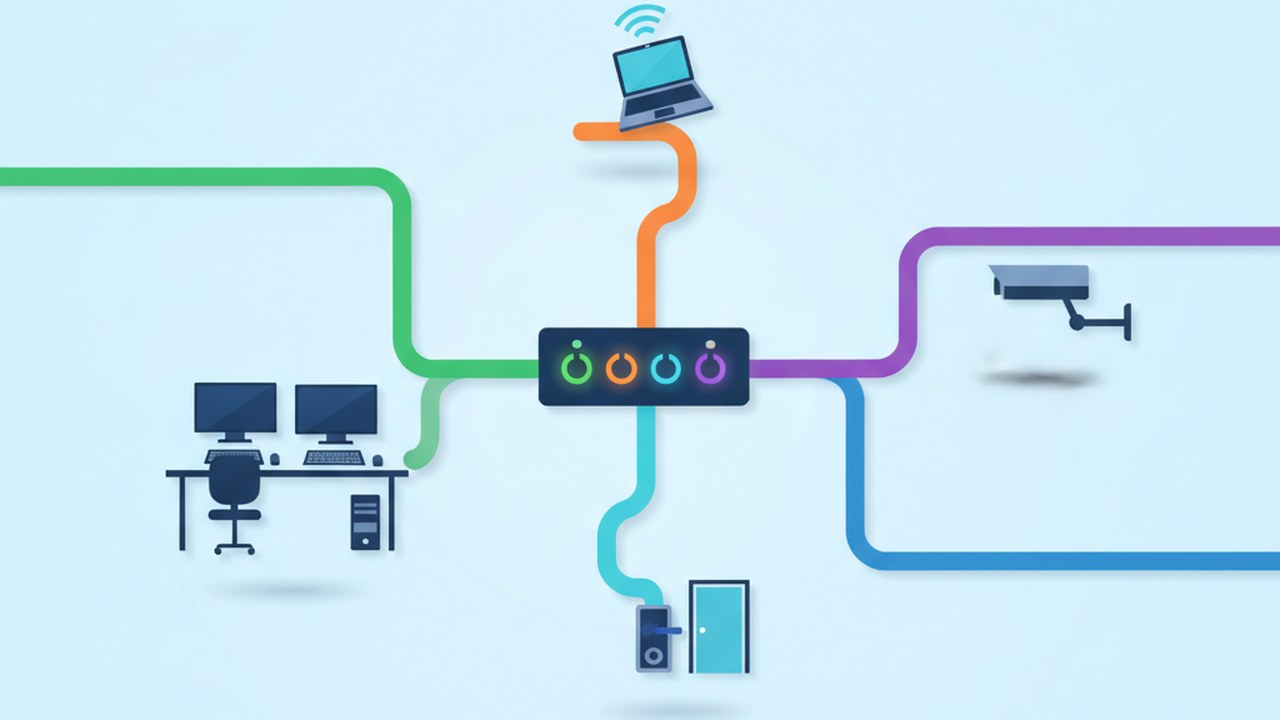
辦公室只有一台 24 埠交換器,電腦、印表機、監視器、無線 AP 全插在上面。這種配置在小公司很常見,平常也沒出事。等到訪客問了 Wi-Fi 密碼,他的筆電帶著中毒程式連進來,內網的共享資料夾開始出現奇怪的連線,才有人想到要把網路分開。
VLAN 做的就是這件事:在同一台交換器上,把不同用途的設備分到不同網段,讓它們彼此看不到。
全部混在一起的代價
最直接的是廣播封包。幾十台設備的 ARP、NetBIOS 廣播在同一個網段裡跑,規模小的時候感覺不到,設備一多,網路就開始有一陣一陣的卡頓。監視器是最容易被忽略的來源,十六路主機持續寫入,佔掉的頻寬跟電腦上網是同一個水池。
另一個問題是資安。訪客連上跟員工同樣的 Wi-Fi,等於拿到內網的門票。共用資料夾、網路印表機、NAS 的管理頁面,掃一掃就找得到。反過來也一樣,某台監視器或 IoT 設備被入侵,它同樣看得到辦公區的電腦。
通常怎麼分
中小企業實際會用到的,大概是辦公、訪客、監視器與設備這幾類。辦公網段給電腦與印表機,訪客網段只給上網,監視器與門禁單獨一區,管理用的交換器與防火牆介面再拉一個管理網段。
不需要一次切到底。先從訪客與監視器開始,這兩個風險最明確,設定也最單純。辦公區內部要不要再細分,等部門變多,或是有財務、人事這種敏感資料時再說。
設備與設定要配合
前提是交換器支援 802.1Q,也就是管理型交換器。一般家用或便宜的鐵殼交換器不認 VLAN 標籤,插上去就是同一個網段。
VLAN 切開之後,不同網段要互通得靠防火牆或第三層交換器,規則寫在那裡。很多人切完發現訪客印不到印表機,其實是好事,本來就不該通。
無線 AP 要能開多組 SSID 並綁定 VLAN,員工與訪客各一組。DHCP 也要依網段給對應的範圍,否則設備抓到 IP 卻走錯閘道,症狀會很像網路不穩。
做完常出錯的地方
切了 VLAN 但 ACL 沒寫,等於只是換了 IP 網段,該通的一樣通。管理網段沒有設限制,任何一台電腦都能開交換器的管理頁面,風險比分還高。IP 規劃沒留空間,兩年後要加一個網段就得全部重編。
還有埠的標記。交換器之間的串接埠設 trunk,接電腦與監視器的埠設 access。這兩種設錯,症狀是某些設備時好時壞,查起來很花時間。
要不要切,看兩件事
公司有訪客會連 Wi-Fi,或是有監視器、門禁這類長期在線的設備,就值得切。只有五、六台電腦加一台印表機,全部接在一台交換器上,先把防火牆規則與 Wi-Fi 密碼管好,效益更大。
真的要做,先把現有設備清單列出來,一個孔一個孔標清楚接到哪裡。這份表比設定本身重要,後續加設備、查故障都靠它。
尚筠科技協助企業規劃辦公室網路、VLAN 分網與弱電工程,從交換器設定到防火牆規則都能一起處理。電話 02-2397-2716。